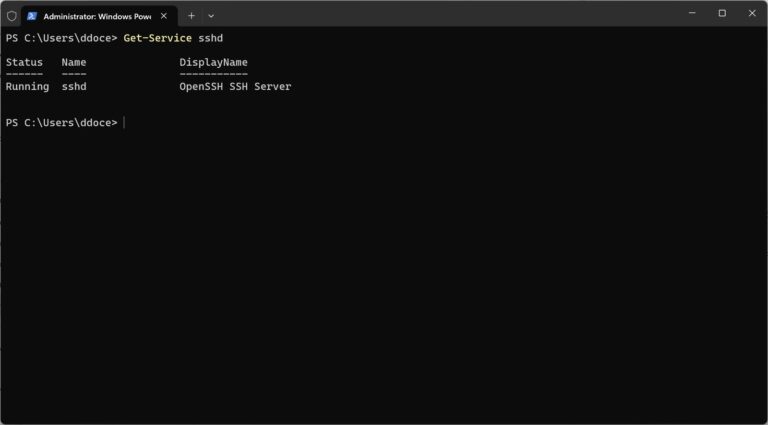
Vlastně nic složitého. Jděte do Ovládací panel/Control Panel > Terminál a SNMP > Terminál a tam aktivujte Povolit službu SSH/Enable SSH Service. Můžete si případně zvolit i jiný port dle potřeby. Pak už jen Apply.
Přes SSH se mohou přihlásit účty patřící do skupiny Správci/Administrators. Vhodné připomenout, že pro tento účel by měly tyto účty mít silná hesla, ale ani to nemusí stačit, takže zcela jistě dvou faktor (lze nastavit u každého účtu v Personal -> Account > Sign-in Methods -> 2-factor Authentication)

V Security > Protection > Auto Block je možné aktivovat blokaci po překročení určitého počtu nepovedených přihlášení.
Tak jako tak platí, že Synology s aktivním SSH byste určitě neměli volně vystavovat na Internetu. Aktivní SSH se hodí v lokální síti či za firewallem, tedy jen v opravdu bezpečném prostředí. Přístup jinak ideálně jedině přes VPN – mezi balíčky najdete Tailscale.
Synology shell klasicky podporuje sudo, takže případně po přihlášení můžete využít sudo -i (pro root prostředí) i sudo -s (pro uživatelské prostředí).
Jak povolit SFTP?
SFTP najdete v Control Panel -> File Services -> FTP a po odrolování narazíte na Enable SFTP Service, včetně možnosti změny portu. Pozor nesplést s FTPS – to je bezpečné FTP, zatímco SFTP je FTP přes SSH.

Další tipy týkající se Synology NAS