Nedávná záplava phishingových e-mailů snažících se ukrást účet na Substacku (viz Phishing tvářící se jako Substack. Má to ale několik háčků) mi připomněla, že je možná dost dobré shrnout základní postup jak se dá poznat phishingový e-mail. Protože poznávacích znamená je řada a je dobré se je naučit.
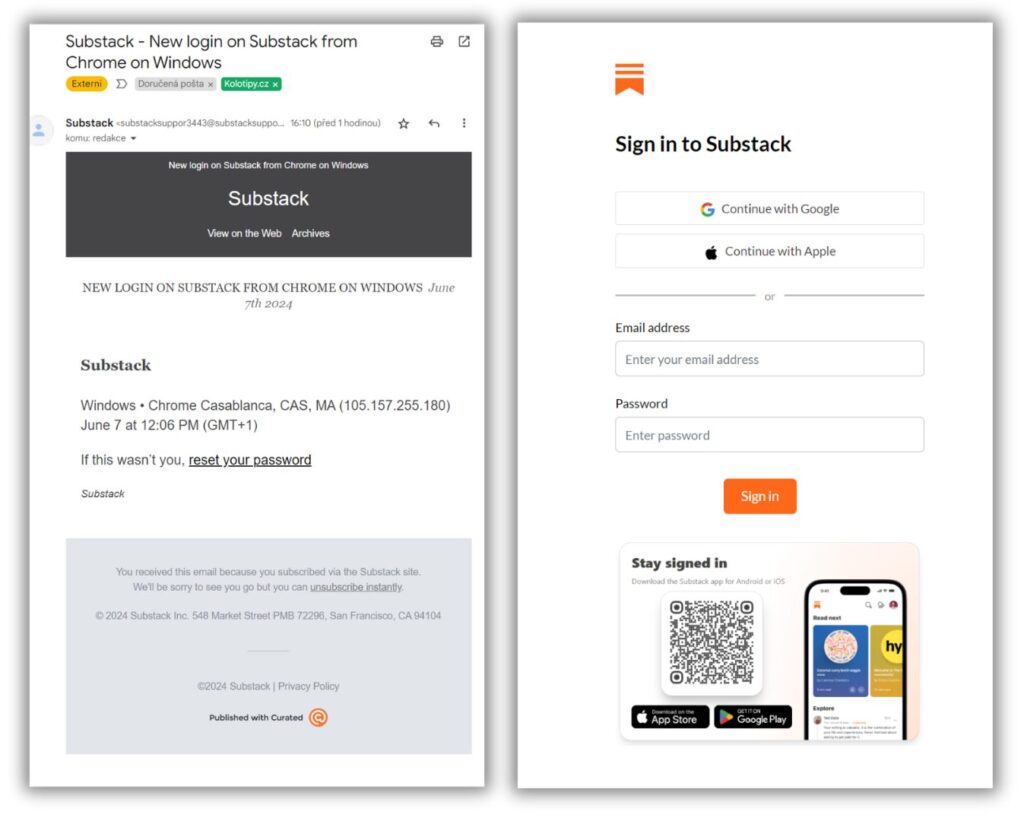
Vypadá jinak než by měl vypadat. Může mít jiné barvy, jiné fonty, ale také zcela jiné rozložení, než má skutečný e-mail, který se phishing snaží napodobovat. Spoléhat se na to ale úplně nelze, skutečně dobře zpracovaný phishing bude velmi věrná kopie originálu.
Odesílací adresa je divná, jiná, zvláštní. Ale i zde platí, že správně vytvořený phishing, bude mít i správnou adresu odesílatele. Tu je totiž možné libovolně falšovat. Je to prostě jenom textové políčko, takže je tam možné vyplnit cokoliv.
Je psán podivně, špatnou češtinou, špatnou angličtinou, používá podivné výrazy, obraty. Byť u skutečně kvalitního phishingu ani toto platit nebude.
Chce po vás přihlašovací údaje, změnu hesla, prostě cokoliv, co útočníkovi přinese možnost přihlásit se jako vy, nebo se i vydávat za vás. Jakýkoliv e-mail s něčím takovým je zásadně podezřelý. Může chtít údaje z platební karty s cílem vás okrást.

Stahuje něco do počítače nebo po vás chce, abyste si stáhli nějakou aplikaci ši program. Zpravidla je to virus, malware, backdoor. Velmi často software pro ovládání počítače na dálku. Útočník se tak dostane přímo do vašeho počítače a odtamtud prakticky kamkoliv. Na sociální sítě, do bankovnictví, do firemní sítě, do vašeho e-mailu.
Chce abyste otevřeli web, klikli na nějaký odkaz. Pokud ale prozkoumáte adresu (URL), tak zjistíte, že je podobně podivná jako případný e-mail odesílatele. A rozhodně to není správná adresa, která by to měla být.
TIP: Phishing má mnoho podob, od klasického až po pokročilý spear phishing. Ale třeba i modernější video phishing, tedy vishing. Velmi sofistikovaný může být quishig využívající QR kódy. Zdaleka ale nejsem u konce, velmi často potkáte smishing, využívající SMS.
Vyvolává pocit naléhavosti. Prakticky vždy půjde o něco na co musíte “reagovat okamžitě, ihned, bez prodlení” a něco co hrozí nějakými následky.

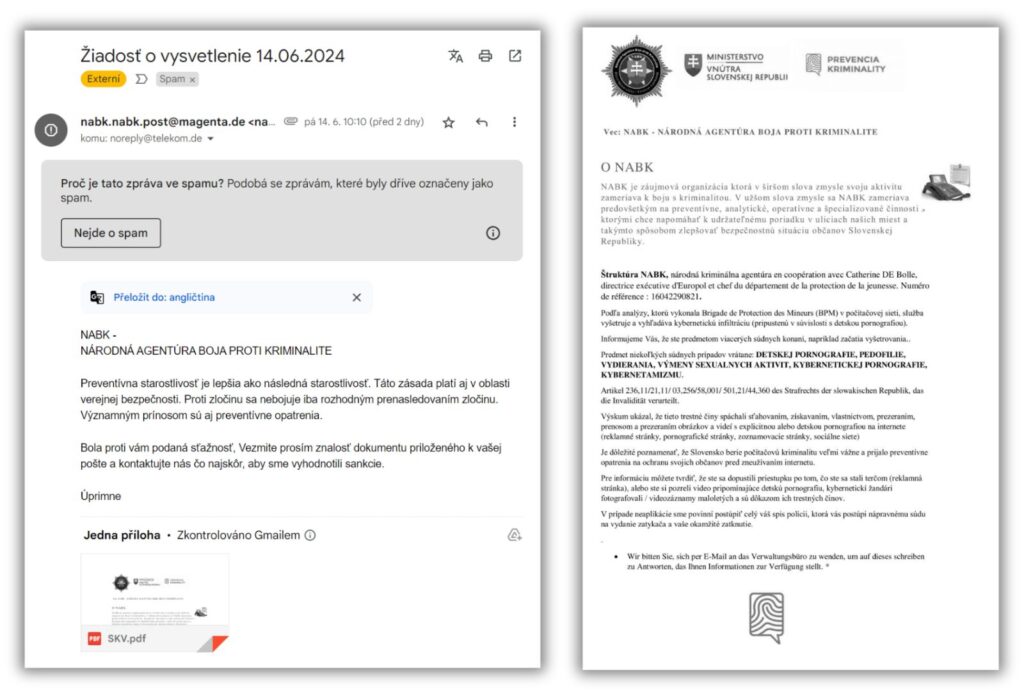
Může obsahovat přílohy, které ale zpravidla jsou virus, malware, backdoor, prostě něco co umožní útočníkovi napadnout váš počítače. Pozor na to, že může jít o zdánlivě neškodné přílohy – Word, Excel, PowerPoint, PDF. Nebo také přílohy se složitými jmény. Navrženými tak, že skrývají podstatu. Velmi často se phishing vydává za fakturu nebo nějaký podobný dokument. Útočník očekává, že účetní fakturu “otevře”, aby zjistila co s ní.
TIP: CEO Fraud, někdy též „business email compromise“ (BEC) je phishing cílí přímo na firemní účty. Velmi často jde o podvrh od finančního ředitele žádající okamžité odeslání nemalých částek. A velmi často to bývá úspěšné.

Co dělat, pokud máte podezření na phishing?
Samotný pohled na e-mail, jeho přečtení, by nemělo být nijak rizikové. Cokoliv dalšího už ale ano. Narazíte-li ne e-mail co by mohl být phishingm, tak na nic klikejte, neotvírejte žádné přílohy, A na email ani neodpovídejte.
Požádejte o prověření někoho zkušeného, pokud máte ve firmě IT podporu, tak někoho z těchto lidí. Pokud nejde o firmu, tak někoho z rodiny či známých s dostatkem zkušeností.
Ověřit podvrh můžete velmi snadno kontaktováním osoby, který vypadá jako odesílatel – to v případě, že jde o osobu vám známou. Cílené phishingy se totiž budou za někoho vydávat. Zavolejte mu, ideálně za ním zajděte osobně, protože e-mail může mít hacknutý a je i otázka, zda nemá hacknutý telefon. Poslání zprávy (SMS, Messenger, WhatsApp) by tak mohlo vést pouze ke kontaktování útočníka.
Co se příloh týče, můžete je zkusit prověřit na přítomnost virů/malware, ale rozhodně je neotevírejte ani nespouštějte.

Můžete analyzovat hlavičku e-mailu a zjistit odkud skutečně přišel, ale i tady platí, že pokročilý phishing je umí velmi pokrocile podvrhnout. Pro běžné nezkušené uživatele je navíc informace z hlaviček málo srozumitelná. Velmi dobré čtení na toto téma najdete v Protect Yourself from Online Scams: Essential Phishing Email Analysis Techniques.
Stejně tak je možné ověřit URL (adresu) na kterou e-mail vede. Umí to například VirusTotal a můžete tam zkopírovat předmětný odkaz. Příliš od toho ale nečekejte.
Jsem Bruce Springsteen a potřebuju peníze na novou kytaru. Žena z Chomutovska uvěřila a zaplatila. Žena na základě instrukcí údajné hvězdy požadované částky ve výši od 8 do 15 tisíc korun opakovaně vybírala ze svého bankovního účtu a vkládala je do bitcoinmatu. Další tisíce korun poslala žena na bankovní účet zpěvákova údajného oficiálního managementu.
Co pomáhá proti phishingu?
Řadu phishingových pokusů zastaví antispamové a antiphishingové filtry. Skončí ve spamové koši, některé přímo označené jako nebezpečný phishing.
Antivirové a antimalware software, aktuální software a aktuální operační systém jsou také důležité. Mohou zastavit některé pokusy o napadení počítače či zařízení. Ale měli byste vědět, že 100% spolehnutí na to není a nikdy nebude.
Zabránit krádeži účtu může velmi dobře dvoufaktorové ověření (2FA), ale pozor. Pokročilé útoky počítají i s touto variantou a dokáží cíl přesvědčit i k předání ověřovacích kódů.
Tipy týkající se Bezpečného Internetu