V tipu o SynthID byla řeč o vodoznaku, kterým Google označuje tvorbu svých AI. A byla tam i poznámka o C2PA. O co tedy jde a jak to je použitelné.
C2PA je otevřený technický standard, jak do obrázků/videí/audia (a někdy i dokumentů) vložit ověřitelné informace o původu a úpravách – kdo to vytvořil, čím, kdy, jaké editace proběhly – a celé to digitálně podepsat (cryptographic signature).
C2PA je ve skutečnosti zkratka Coalition for Content Provenance and Authenticity (tedy něco jako Koalice pro původ a autenticitu/pravost obsahu) a často používané “content credentials” je prostě “pověřené o obsahu” nebo “průkaz původu obsahu”, nebo také “rodný list obsahu”.
V praxi se s tím můžete setkat u Adobe (Photoshop/Lightroom apod.) a Google, ten veřejně deklaroval podporu a přidává to i do Google Pixel telefonů a Google Photos. Existuje i Content Authenticity Initiative (CAI), ekosystém kolem zavádění a zobrazování Content Credentials.
C2PA nasadil i LinkedIn a u obrázků či videí zobrazuje “logo”cr” a po kliknutí se tak můžete podívat na data s tím spojená. Paradoxně to vede k revoltě uživatelů, kteří si myslí, že jde o označení AI obsahu. Což, pro jistotu znovu, není.
TIP: Jak poznat fotografii vytvořenou AI? a Jak najdu odkud pochází nějaká fotografie? Jak zjistím kdo je autorem?) jsou dva velmi užitečné související tipy.
Co to znamená, když najdete C2PA / Content Credentials
Obsah nese ověřitelné údaje o původu a historii úprav, typicky včetně použitých nástrojů a kroků editace.
Data jsou kryptograficky podepsaná. Tj. když někdo credentials „po cestě“ změní, podpis přestane sedět (aspoň v ideálním zobrazení/verifikaci).
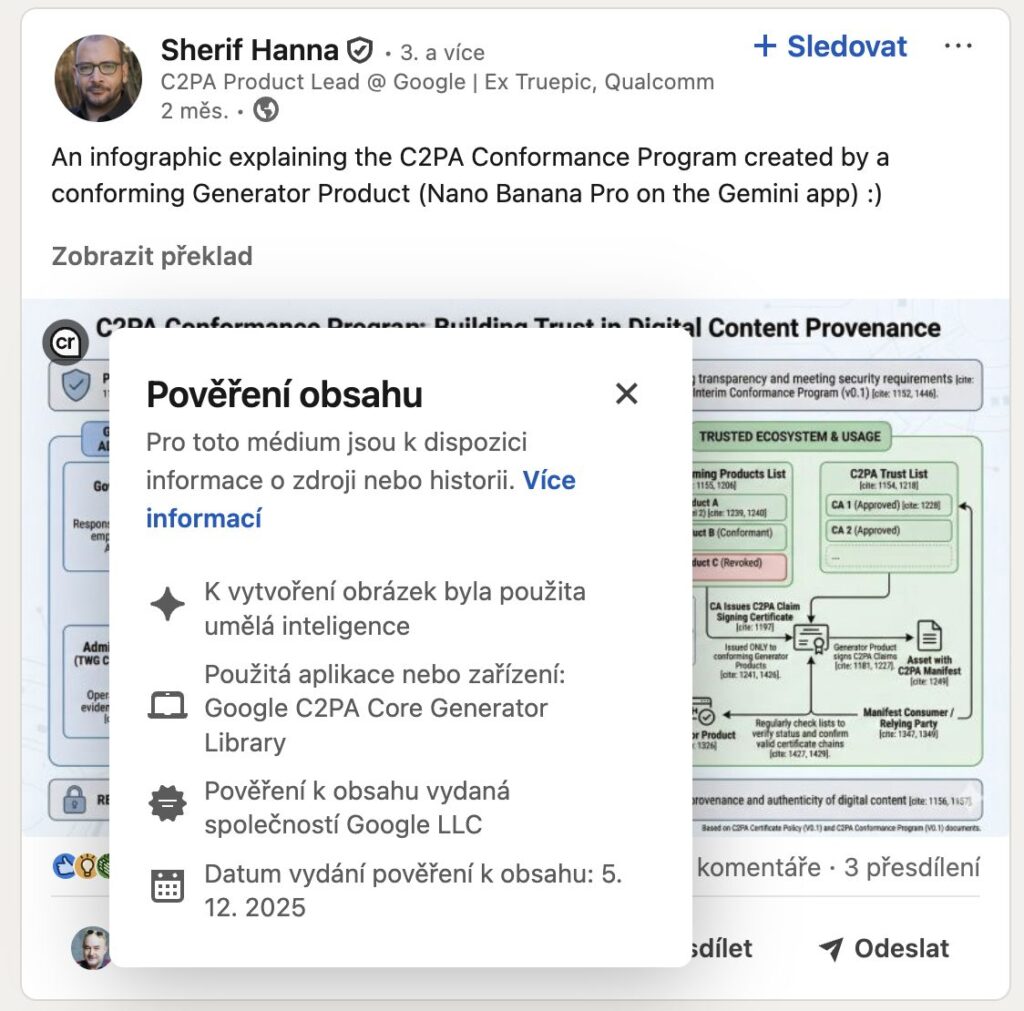
Často je vidět i „AI“ informace. Tedy že obsah byl generován AI, nebo že byl AI nástroji upraven (záleží na tom, co autor/část workflow do credentials zapisuje).
C2PA ale opět není použitelné k rozpoznání AI vytvořených věcí. Obrázek či video stále může být z AI, ale v metadatech to prostě nebude uvedeno.
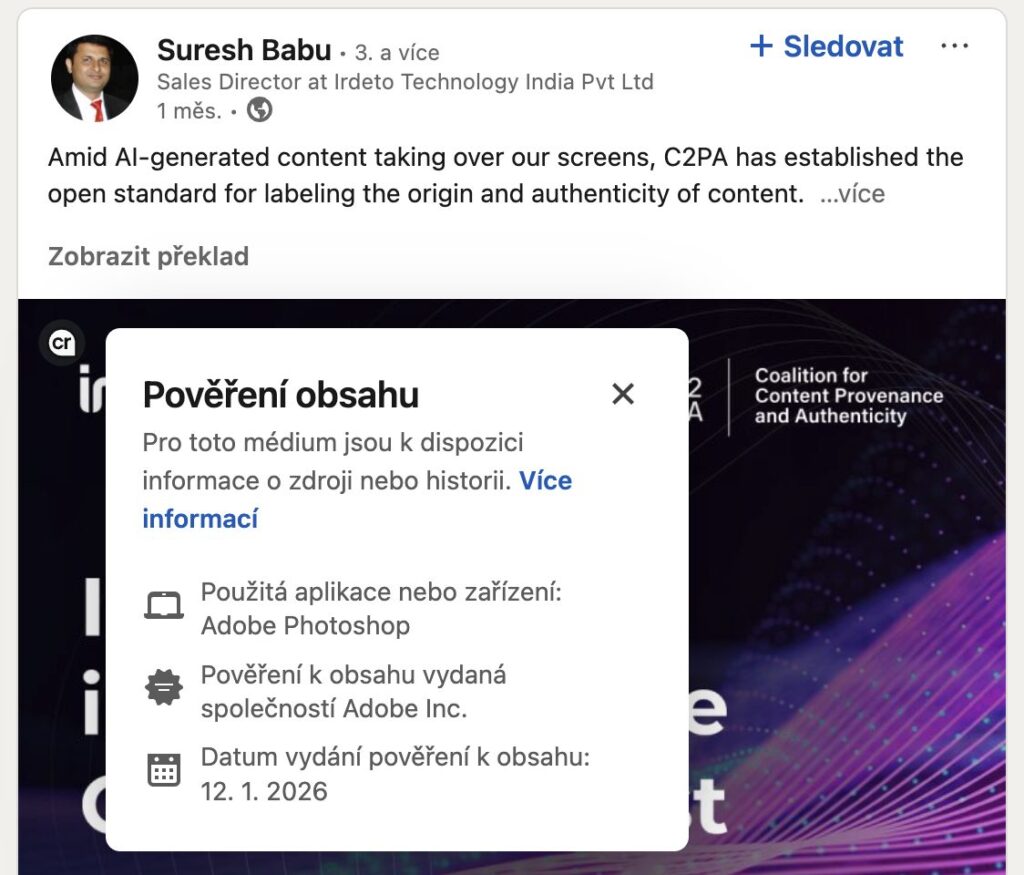
Co to NEznamená, když Content Credentials nenajdete
Neznamená to, že obsah není AI. Spousta nástrojů/platforem C2PA vůbec nevkládá.
Neznamená to, že je obsah „autentický“ nebo „pravdivý“. Jen chybí tahle konkrétní stopa.
Neznamená to ani, že credentials nikdy nebyly. C2PA je metadata/„přibalená“ informace – při některých exportech, přeposílání, sociálních sítích, screenshotu, re-enkódování videa apod. se může ztratit. (Standard s tím počítá i přes různé „binding“ přístupy, ale v praxi to pořád může zmizet.)
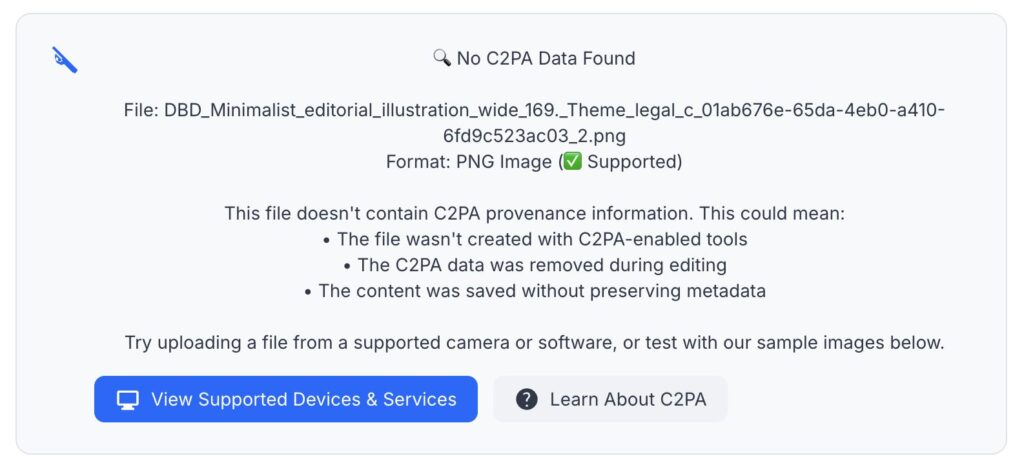
POZNÁMKA: OpenAI před pár měsíci oznámila, že přidává C2PA, ale ač mám záplavu věcí právě z ChatGPT, tyto informace tam přidané nejsou. Midjourney nic nepřidává.
Co C2PA umí lépe než SynthID (a naopak)
C2PA (Content Credentials) umí nést čitelné informace: autor, zařízení, editace, použité nástroje (dle nastavení), časová osa. Ale může se ztratit (protože je to metadata/credentials balíček, který ne vždy přežije všechny platformy).
C2PA je postavené na kryptografickém podpisu: ideální stav je, že změněný záznam neprojde validací. Je tedy obtížnější i podvrh/zfalšování, nejsnáze se ale falšuje “kdo to podepsal”. A samozřejmě případně manipulace na rovině UX/sociálního inženýrství, třeba už jen tak, že se na obrázek doplní “cr” logo ačkoliv tam C2PA informace není.
SynthID je „v obsahu“ (watermark), takže má šanci přežít i některé transformace, kde metadata zaniknou (ale i tak se může ztrati). Ale je to primárně „ano/ne + kde“ (stopa původu), ne „rodný list“ editací.
Tipy týkající se Bezpečného Internetu