Nedávno na něco podobného jako je titulek tohoto tipu přišla řeč. Jestli je třeba doma mít firewall, tedy ochranu domácí sítě před útoky a přístupem zvenčí. Na což samozřejmě odpověď je, že rozhodně ano (stejně jako u firemních sítí) a už se tomu věnoval i tip Co je to firewall a k čemu slouží? A následovala logická otázka, je router také firewall? Takže je vhodné dřívější tip trochu rozšířit.
Odpověď je vlastně docela snadná. Většina dnešních routerů obsahuje základní firewallové funkce, které poskytují určitou úroveň ochrany pro domácí síť.
Routery obvykle využívají techniky jako NAT (Network Address Translation), případně pokročilejší například SPI (Stateful Packet Inspection) k ochraně proti nevyžádaným přístupům z internetu.
Právě NAT je prakticky všude. To proto, že umožňuje sdílení jedné veřejné IP adresy mezi více zařízeními v domácí síti. A NAT tedy také funguje jako základní bezpečnostní mechanismus, protože skryje interní IP adresy zařízení v síti před internetem. A, což je nepodstatnější, zamezí tomu, aby něco vnější volně “nevyžádaně” přistupovalo na zařízení co máte doma.
SPI výše zmíněné je už pokročilejší a nebude v každém routeru. Sleduje stav každého připojení procházejícího routerem a povoluje pouze legitimní odpovědi na odchozí požadavky. Tento typ firewallu blokuje neoprávněný přístup tím, že filtruje podezřelý nebo nelegitimní síťový provoz.
Firewall jako samostatné zařízení ale zpravidla nabízí ještě množství dalších pokročilejších zařízení – může jít o hardwarový firewall (funguje podobně jako váš router a prochází skrz něj veškerý provoz) nebo softwarový firewall – ten může být instalovatelný na routeru, ale také třeba na počítači. Ať už jednotlivě (chrání jeden počítač) nebo na počítači (co má k dispozici alespoň dvě síťová rozhraní) skrz který bude procházet veškerá síťová komunikace .
Dnešní operační systém samozřejmě mají nějaký firewall přímo jako součást v systému. A je možné i instalovat pokročilejší firewally, které nejen chrání více a lépe, ale také mají různé pokročilejší funkce.
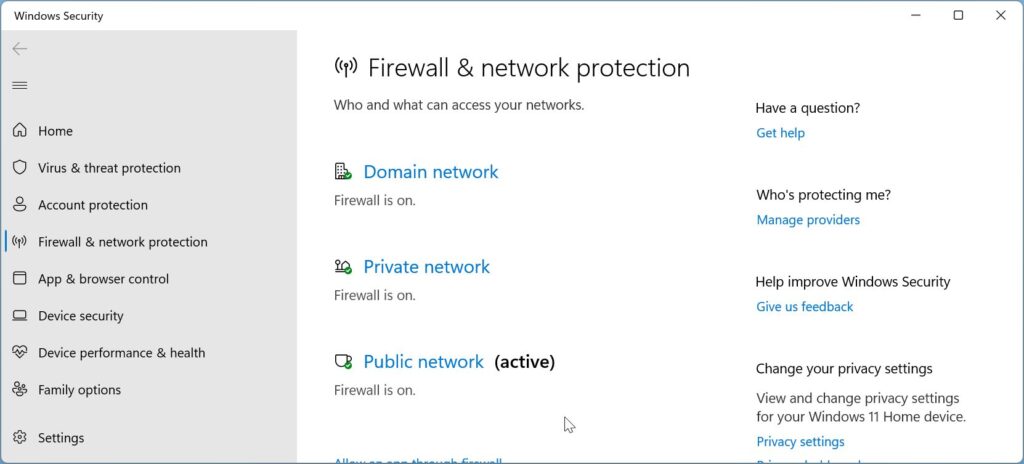
Ve Windows to může být například Comodo Firewall nebo starý letitý známý ZoneAlarm Firewall. V Ubuntu například UFW, v Linuxech všeobecně pak iptables či frewald. Pro Mac OS se nad rámec zabudovaného firewallu hodí Little Snitch či kolekce od Murus.
Android má také vlastní vestavěný firewall, ale i tady je možné jít do pokročilejších – například NoRoot Firewall nebo NetGuard – no-root firewall.
Na iPhone/IPadu je to komplikovanější tím, že Apple něco jako firewall, tedy na tak nízké úrovni v zásadě neumožňuje – ale mrkněte na Loc Down Your Apps (je i pro Mac OS) i pro pochopení, co vlastně na iOSu/iPadOSU bez rootu je možné. V zásadě jenom řízení přístupů k aplikacím.
Pokud budete chtít router s pokročilejším firewallem, tak hledejte dražší a pokročilejší síťová zařízení – Ubiquiti, Netgear, Liksys,Fortinet, atd. Ale jak už bylo napsáno výše, většina routerů má nějakou podobu/formu firewallu, takže si prostě jen ověřte u toho svého co umí/neumí. Případně můžete vyloženě vyhledat čistě hardwarový firewall – Fortinet FortiGate, Cisco, Palo Alto, Barracuda atd.
Zajímavá možnost je i český Turris Omnia – open source router s vysokou mírou zabezpečení, má tedy i zabudovaný firewall a další bezpečnostní funkce.
Pro inspiraci i lepší přehled můžete mrknout na Routery a firewaly na Alze, kde je i samotná kategorie firewallů – jsou tam levnější pro domácnost i dražší profesionální.
Tipy týkající se Bezpečného Internetu